NMAP扫描局域网内在线IP
NMAP扫描局域网内在线IP
chify读了吴翰清的《白帽子讲web安全》,对网络这块很感兴趣,于是了解到了NMAP这款开源的端口扫描工具,扫了一下局域网里的在线主机,做个简记。
安装 nmap
| 操作系统 | 安装命令 |
|---|---|
| Windows | 去官网下载安装 |
| Debian/Ubuntu | sudo apt-get install nmap |
| CentOS/RHEL | sudo yum install nmap |
扫描局域网内在线主机
常用命令
1 | nmap -sP 192.168.1.* # 扫描 192.168.1.* 网段内主机 |
命令速查表
| 命令 | 说明 | 示例 |
|---|---|---|
nmap -sP | 仅主机发现(Ping扫描) | nmap -sP 192.168.1.0/24 |
nmap -p | 指定端口扫描 | nmap -p 80,443 192.168.1.1 |
nmap -sV | 检测服务版本 | nmap -sV 192.168.1.1 |
nmap -O | 识别操作系统(需root) | nmap -O 192.168.1.1 |
nmap -Pn | 跳过主机发现,直接扫描 | nmap -Pn 192.168.1.1 |
扫描示例
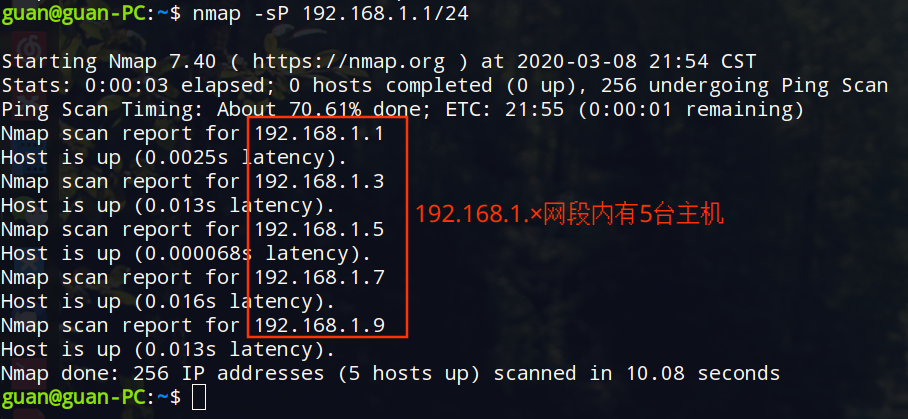
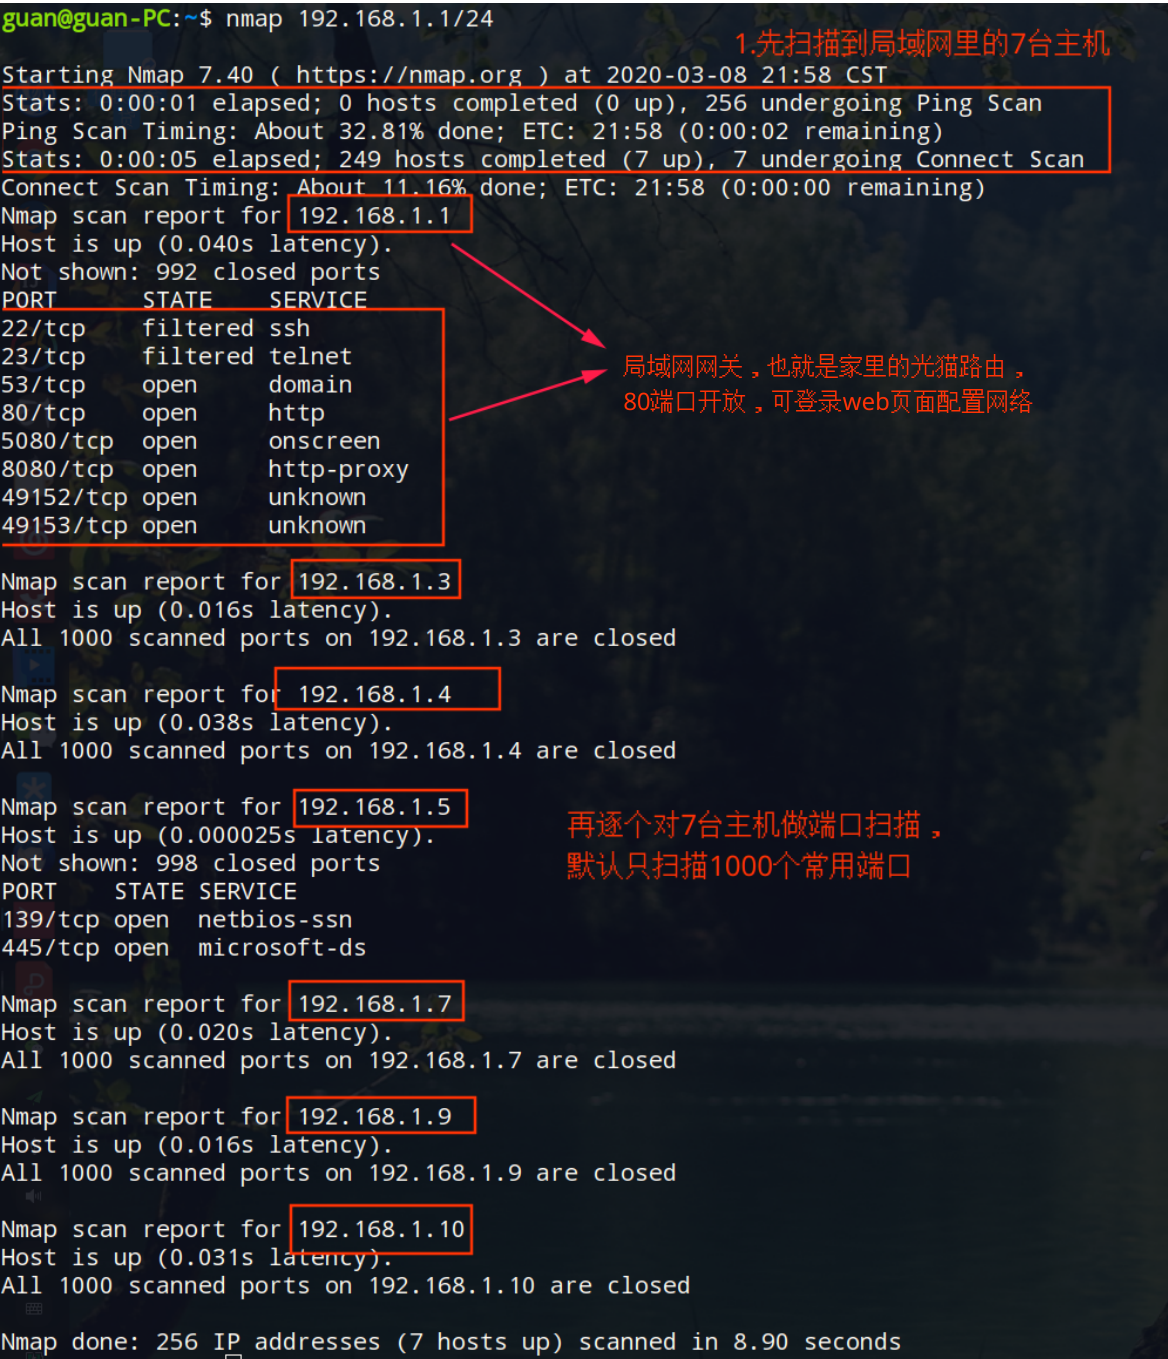
如下图:
查看 ARP 表信息:
其他参数
nmap -sV 192.168.1.1可检测到服务端软件版本信息nmap -O能识别主机的操作系统(需要 root 权限)nmap -Pn假若远程主机屏蔽了 ping 功能,NMAP 就不会进一步做端口检测,可以使用这个参数禁止主机检测,NMAP 会直接认为主机已在线,再做进一步检测
扫描类型详解
| 扫描类型 | 参数 | 说明 | 适用场景 |
|---|---|---|---|
| TCP SYN 扫描 | -sS | 半开放扫描,速度快 | 默认扫描类型 |
| TCP Connect 扫描 | -sT | 完成三次握手 | 无root权限时 |
| UDP 扫描 | -sU | 扫描UDP端口 | 检测UDP服务 |
| ICMP 扫描 | -sn | 仅Ping扫描 | 主机发现 |
注意事项
- 权限要求:某些扫描类型(如
-O)需要 root 权限 - 网络影响:大规模扫描可能影响网络性能
- 法律合规:仅扫描授权的网络,避免非法扫描

评论
匿名评论隐私政策